

Неурядица, которая стоит миллионы: разница закона о «Индивидуальных данных» и закона «О рекламе»
Ситуация: компания взяла у клиентов согласие на получение рассылок. Начинает их отправлять, как бы все в порядке. Но в один прекрасный момент приходит проверка, и оказывается, что согласий на обработку индивидуальных данных у компании нет. Формально бизнес соблюдает закон «О рекламе». А вот с законом «О индивидуальных данных» есть неувязка.
30 мая 2025 года в силу вступил освеженный 152-ФЗ. Сейчас, если компания не получила у юзера согласие на обработку индивидуальных данных (ПД) – ей угрожает штраф до 700 тыс. рублей. При повторном нарушении – до 1,5 миллионов.
Но самые огромные штрафы – за утечку данных. Они доходят до 15 млн рублей, а при повторной утечке могут составлять от 1 до 3% годичный выручки.
В статье разбираемся, как маркетологу не запутаться в законах 38-ФЗ и 152-ФЗ. Рассказываем, какие есть еще опасности в области коммуникаций на данный момент и как их избежать.
Чем различаются закон «О индивидуальных данных» и закон «О рекламе»
Нередко рекламщики и руководители считают, что согласие на маркетинговую рассылку автоматом покрывает требования 152-ФЗ «О индивидуальных данных». К примеру, клиенту довольно поставить галочку «согласен на рассылки» – и компания уже может добавлять его в базу, хранить его имя и адресок, отправлять письма.
По сути это не так. Закон «О рекламе» (38-ФЗ) регулирует лишь согласие на получение рекламы, а закон «О индивидуальных данных» (152-ФЗ) – всю обработку индивидуальных данных (сбор, хранение, передача, обезличивание, удаление и т.д.).
Другими словами даже если юзер согласился получать рекламу, у него необходимо взять согласие на обработку его индивидуальных данных. Поэтому что они употребляются в рассылках.
Глеб Кащеев, генеральный директор Sendsay, сооснователь Ассоциации компаний по защите и хранению индивидуальных данных:
152-ФЗ и 38-ФЗ нередко путают, поэтому что и там, и там необходимо согласие. Возникает вопросец: мы собрали разрешение на рассылки, необходимо ли собирать согласие на обработку индивидуальных данных? Да, необходимо. И напротив: если у вас есть согласие на обработку ПД, вы не сможете созодать маркетинговые рассылки без согласия на их.
Путать эти два закона рискованно, поэтому что:
-
Быть может штраф по закону «О рекламе». Если проверка выявит, что клиент не давал согласия на рекламу, компании придется заплатить до 500 тыс. рублей.
-
Быть может штраф по закону «О индивидуальных данных». Если выяснится, что клиент не давал согласия на обработку индивидуальных данных, штраф может доходить до 700 тыс. рублей.
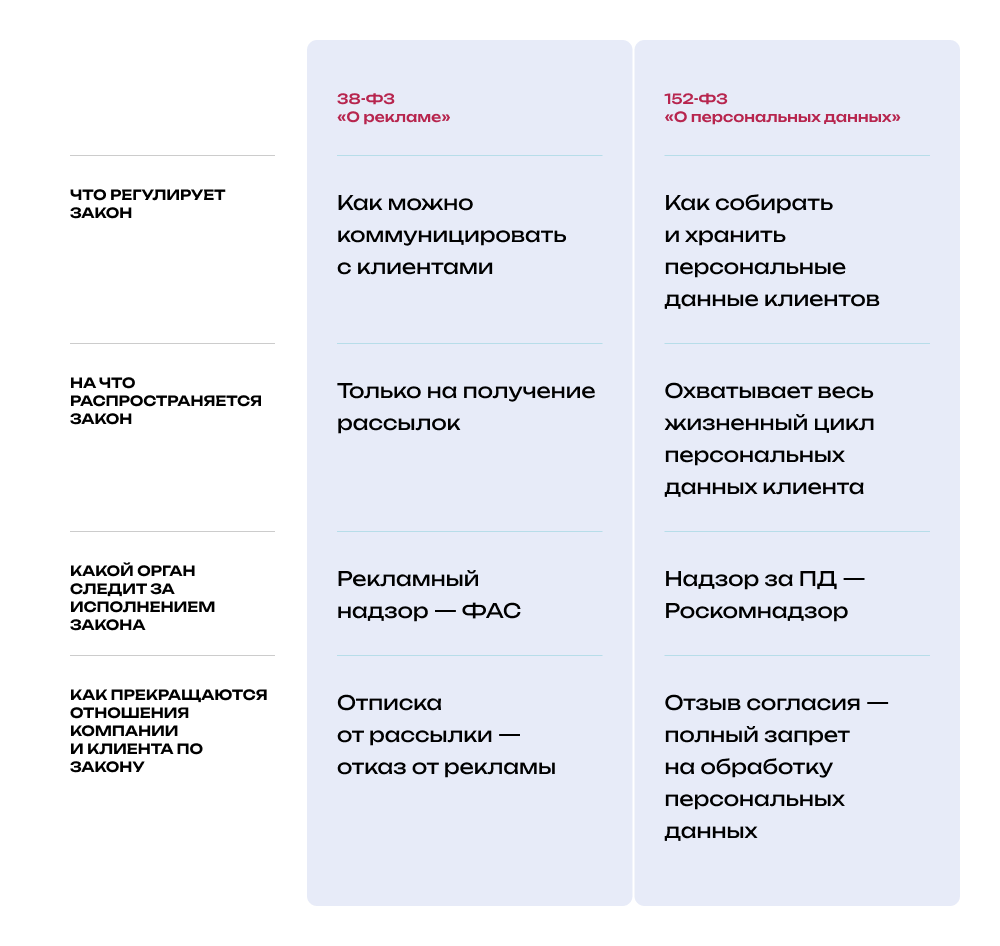
Сопоставление закона «О индивидуальных данных» и закона «О рекламе»
Еще 5 рисков при выстраивании рекламных коммуникаций
1. Компания не понимает, где хранятся согласия на обработку индивидуальных данных
Случается так: компания получила согласие на рассылки и благополучно посылает их. Но было ли согласие на обработку ПД – непонятно.
Глеб Кащеев, генеральный директор Sendsay, сооснователь Ассоциации компаний по защите и хранению индивидуальных данных:
Малый и средний бизнес нередко употребляет много рекламных сервисов. Есть CRM, которая хранит клиентов. Есть CMS на веб-сайте, которая тоже может выслеживать данные юзеров. Также мобильные приложения, Yandex. Метрика, сквозная аналитика, система лояльности. В итоге данные находятся в различных сервисах. Отследить, есть ли согласие на обработку ПД и где оно – практически нереально.
А если клиент захотит отрешиться от обработки ПД, их не получится отлично удалить. Компания может стереть данные в CRM, но они расслабленно останутся во всех других сервисах.
В итоге при проверке Роскомнадзора компания не сумеет предъявить задокументированные согласия на обработку индивидуальных данных – а это риск штрафа.
2. Компания продолжает коммуникацию с теми, кто закончил с ней дела
Тут есть три варианта нарушений:
-
Клиент отказался от получения рассылок, а компания их посылает – штраф по 38-ФЗ.
-
Клиент отозвал согласие на обработку ПД и отказался от рассылок, а компания продолжает хранить его ФИО и рассылать рекламу – риск двойного штрафа: 152-ФЗ и 38-ФЗ.
-
Клиент издавна не ведет взаимодействие с компанией, но она продолжает отправлять рассылки с внедрением ПД – риск штрафа по 152-ФЗ.
Глеб Кащеев, генеральный директор Sendsay, сооснователь Ассоциации компаний по защите и хранению индивидуальных данных:
Возникает вопросец – что такое прекращение работы с компанией. По сути устоявшейся практики нет. Но если клиент брал у вас крайний раз два года вспять и проверка выявила, что вы до сего времени храните его данные – быстрее всего, это будет нарушением.
3. Компания посылает сервисные рассылки без согласия на обработку индивидуальных данных
Сервисные сообщения информируют юзера, что заказ оформлен, вебинар начинается либо сроки доставки поменялись. На их закон «О рекламе» не действует. Но запрашивать согласие на обработку индивидуальных данных как и раньше нужно.
Глеб Кащеев, генеральный директор Sendsay, сооснователь Ассоциации компаний по защите и хранению индивидуальных данных:
В сервисных письмах нет рекламы, потому и согласие на нее получать не надо. Основное – собирать разрешение на обработку индивидуальных данных.
Добавлять в такие сообщения обучающие материалы либо реферальные ссылки можно. Но если в сервисном письме окажется призыв что-то приобрести, на что-то издержать средства – тут уже добавится 38-ФЗ.
4. Компания работает с сероватыми базами
Ранее за внедрение приобретенных либо отысканных в открытых источниках баз могли штрафовать по закону «О рекламе». Сейчас ситуация стала труднее.
Глеб Кащеев, генеральный директор Sendsay, сооснователь Ассоциации компаний по защите и хранению индивидуальных данных:
Частая история: бизнес получил базу клиентов от рекламного напарника и собирается отправлять по ней рассылки. Ранее за это прилетало лишь по 38-ФЗ, поэтому что компания делала рассылки по тем, кто на их не соглашался.
На данный момент прилетит также по 152-ФЗ, и еще чувствительнее. Поэтому что не получится предъявить Роскомнадзору согласия на обработку индивидуальных данных. В итоге ответственность наступит сходу по двум законам.
5. Компания выгружает индивидуальные данные на пасмурные диски
Даже если бизнес хранит базу клиентов в надежной платформе с мощной защитой, кто-то из служащих для удобства может выгрузить контакты на пасмурный диск. Это большой риск утечек – а означает самых огромных штрафов по 152-ФЗ.
Глеб Кащеев, генеральный директор Sendsay, сооснователь Ассоциации компаний по защите и хранению индивидуальных данных:
Случается так, что маркетинг желает поздравить клиентов с Новеньким годом. Выгружает перечень на гугл-диск, чтоб вместе его употреблять и отправлять подарки на почту. Обычно этот файл доступен по ссылке, никакой защиты на нем нет. Так хоть какой, кто случаем либо специально попадет на эту ссылку, может слить данные в сеть.
Как защититься от рисков при выстраивании коммуникаций и не попасть под 152-ФЗ
1. Создать два чекбокса в формах сбора данных
Принципиально получать оба согласия: и на обработку индивидуальных данных, и на рекламу (если вы собираетесь созодать рассылки). Недозволено соединять воединыжды это в одно целое. Потому в форме сбора данных принципиально создать два чекбокса.
-
На обработку индивидуальных данных. Тут обязана быть ссылка на Политику обработки индивидуальных данных, где будут описаны цели и методы обработки, порядок отзыва согласия на обработку ПД.
-
На получение маркетинговых рассылок.
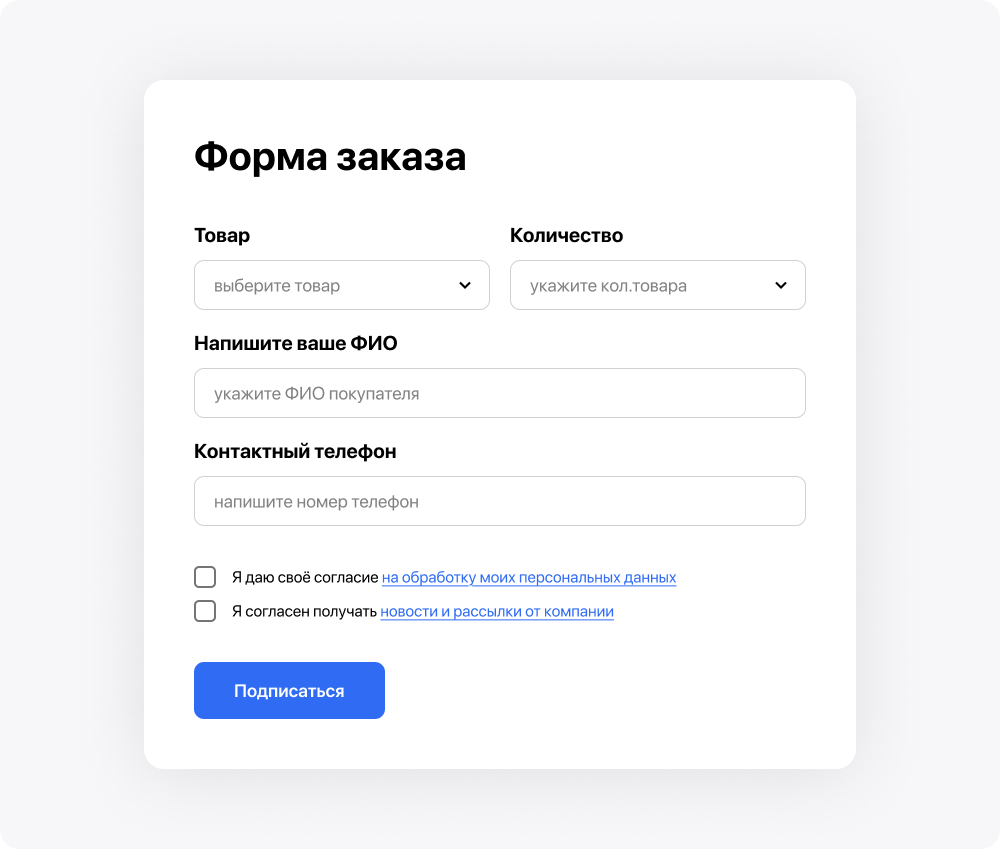
|
Принципиально, чтоб чекбоксы были пустыми – юзер сам должен проставить галочки согласия. |
Если человек просто регится на веб-сайте либо заказывает продукт, он необязательно желает читать рассылки. Недозволено заполнять за него согласие на получение рекламы. И тем наиболее – отказывать в обслуживании.
Глеб Кащеев, генеральный директор Sendsay, сооснователь Ассоциации компаний по защите и хранению индивидуальных данных:
Недозволено отказывать в покупке либо регистрации на веб-сайте, если человек отрешается от получения рекламы. Это конкретная позиция Роскомнадзора, и за это могут штрафовать.
С согласием на обработку индивидуальных данных незначительно по-другому.
Глеб Кащеев, генеральный директор Sendsay, сооснователь Ассоциации компаний по защите и хранению индивидуальных данных:
В весьма редчайших вариантах галочку согласия на обработку ПД можно созодать неотклонимой. К примеру, не получится реализовать авиабилет, если компания не получила номер паспорта и ФИО человека. Потому форма заказа не будет активной, пока человек не проставит согласие на обработку ПД.
Но если вы интернет-магазин и доставляете продукт, для вас не надо знать индивидуальные данные юзера. Необходимы только номер телефона и адресок, которые не числятся ПД без имени. Так что человек может отрешиться от обработки индивидуальных данных.
2. Собрать согласия на обработку индивидуальных данных у всех старенькых клиентов
Для этого можно создать массовую рассылку и попросить всех отдать согласие на обработку ПД. Даже если клиент с вами уже 10 лет и навряд ли посетует в Роскомнадзор, все равно стоит подстраховаться.
Также можно провести реактивацию базы: выслать рассылку по тем, кто издавна не реагирует на письма. А позже удалить всех юзеров, которые так и не откроют ни 1-го письма.
3. Создать отзыв согласия на обработку индивидуальных данных обычным
Если клиент больше не желает получать от компании рассылки либо воспользоваться ее услугами, он имеет право отозвать свое согласие на обработку ПД.
Глеб Кащеев, генеральный директор Sendsay, сооснователь Ассоциации компаний по защите и хранению индивидуальных данных:
Если вы собираете согласие на обработку на веб-сайте, его отзыв тоже должен происходить на веб-сайте. Почти все компании ставят препятствия, молвят приехать в кабинет, заполнить бумажку – все это нарушение.
Порядок отзыва согласия должен быть закреплен в Политике обработки индивидуальных данных на веб-сайте и должен совпадать с тем методом, по которому клиент это согласие предоставлял. Это означает, что если клиент дает письменное согласие на обработку ПДн в кабинете компании, то и отзыв необходимо писать письменно, в кабинете. Если согласие предоставлялось онлайн на веб-сайте, то и отзыв тоже происходит онлайн.
Опосля этого компания должна закончить обработку ПД в течение 30 дней, но есть исключение.
Глеб Кащеев, генеральный директор Sendsay, сооснователь Ассоциации компаний по защите и хранению индивидуальных данных:
Если бизнес оказывает услуги по договору, не надо сходу отзывать согласие. К примеру, клиент авиакомпании летит в августе, но в конце июня вдруг просит отозвать свое согласие на обработку ПД. По закону компания еще должна эти данные хранить, потому отзыв можно игнорировать.
Бывает и напротив. Веб-магазин считает: если человек купил один раз, сейчас он считается клиентом, и не отзывает согласие. Но по сути это необходимо создать. Прямо на данный момент отношений с клиентом нет: компания не доставляет ему заказ.
4. Избегать демонстрации лишних данных
Ситуация, когда компания доставляет клиенту заказ, при всем этом выяснит кличку его собаки либо девичью фамилию мамы – считается сбором лишних данных. Для работы эта информация не нужна. Собирать ее – уже риск штрафа.
Но иногда компании к тому же показывают клиенту эти лишниие данные.
Глеб Кащеев, генеральный директор Sendsay, сооснователь Ассоциации компаний по защите и хранению индивидуальных данных:
Да, вы сможете обогащать познания о клиенте. Созодать это на базе покупок и хранить информацию у себя – законно. Но если вы начинаете демонстрировать клиенту, что понимаете о нем много – это неувязка. К примеру, отправлять в рассылке что-то такое: «вы не так давно болели – вот для вас аспирин» либо «ваш ребенок скоро пойдет в школу – вот канцтовары». У неких юзеров это может вызывать противные чувства. А где они – там и жалоба.
Потому лучше употреблять данные для персонализации предложений, но не писать прямым текстом, что понимаете о клиенте такие детали.
5. Употреблять маскировку данных
Маскировка индивидуальных данных в особенности полезна при подготовке общих отчетов либо сборе статистики – в ситуациях, когда к данным получает доступ широкий круг служащих либо подрядчиков. В таковых вариантах настоящие сведения о клиентах подменяются схожими, но обезличенными значениями, что понижает опасности утечек и нарушений конфиденциальности.
Глеб Кащеев, генеральный директор Sendsay, сооснователь Ассоциации компаний по защите и хранению индивидуальных данных:
Так Сидорова Анна становится Кузнецовой Леной. Это тоже дама, с этим же кодом оператора, домен почты тоже сохраняется. В итоге тут нет чувствительных индивидуальных данных. Отсюда можно вынуть много рекламной инфы, но при утечке данные окажутся никчемными.
6. Перейти на платформу, которая хранит всю информацию о клиенте
Это быть может CRM с рекламным модулем либо CDP. Такое решение дозволяет сводить всю доступную информацию о клиенте в единую картину. У всякого юзера возникает собственный профиль. В нем видно, в которых сервисах он зарегистрирован, в которых каналах с ним разговаривают и где употребляют его индивидуальные данные.
Так решается сходу две задачи.
-
В системе видно, какие клиенты закончили дела с компанией. Тут есть история всех действий юзера: как он входит на веб-сайт, читает рассылки, покупает, оставляет отзывы и когда все это происходит. И если некий клиент издавна себя не проявляет, его индивидуальные данные можно просто удалить, чтоб не нарушать 152-ФЗ.
-
Система упрощает отзыв согласия на обработку индивидуальных данных. В ней хранятся не только лишь данные, да и согласия на их обработку – при условии, что клиент их предоставил и они были корректно внесены в CDP. Если клиент захотит отозвать свое согласие, это можно зафиксировать в CDP. Так клиент удалится и из системы, и из всех действий компании.
Глеб Кащеев, генеральный директор Sendsay, сооснователь Ассоциации компаний по защите и хранению индивидуальных данных:
Вы будете иметь возможность в одном месте созидать прозрачную картину, какие конкретно данные клиента вы храните, и даже фиксировать факт наличия согласия на обработку ПД. Это дозволит созидать, все ли ваши клиенты охвачены согласиями; не храните ли вы лишниие данные; не храните ли данные тех, кто уже закончил дела с вашей компанией (по закону вы должны удалить их данные). Также стремительно и просто удалять данные тех, кто отозвал их. Это дозволяет избежать огромного количества штрафов, ну а внедрение русского защищенного сервиса заместо забугорного – это уже обязательное условие существования компании в рамках правового поля.
Трепетно подступать к хранению индивидуальных данных необходимо было постоянно. На данный момент это осталось прежним – лишь штрафы стали выше. Чтоб подстроить рекламные коммуникации под текущую ситуацию, пригодится время. Но если трудно – постоянно можно обратиться за аудитом либо консультацией к профильным спецам.
Оригинал статьи на SEOnews