

Веб-сайт штурмуют боты: как приостановить поток заявок-мусора и спасти отдел продаж
В 2026 году предприниматели сталкиваются с новейшей формой цифрового шума – автоматические программки массово заполняют формы на веб-сайтах, перегружая отделы продаж. Разберем, что это значит для бизнеса и как выстроить защиту.
Когда заявки есть, а продаж нет: как распознать атаку роботов
На 1-ый взор все смотрится, как рост энтузиазма: возрастает число заявок, формы отправляются почаще, CRM заполняется контактами. Но отдел продаж стремительно замечает странности.
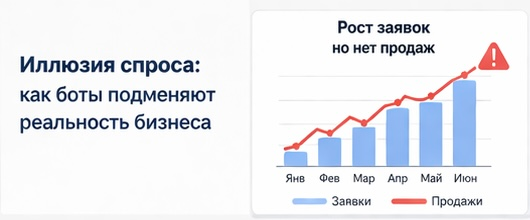
Менеджеры растрачивают часы на пустые звонки, письма остаются без ответа, а конверсия падает. Это обычный симптом (один отдельный признак, частое проявление какого-либо заболевания) бот-активности.
Признаки, которые говорят о дилемме:
- однообразные либо глупые имена в формах;
- несуществующие либо разовые почтовые адреса;
- массовые заявки с 1-го спектра IP-адресов;
- высочайшая скорость отправки форм – резвее, чем способен человек;
- резкий рост заявок без роста трафика.
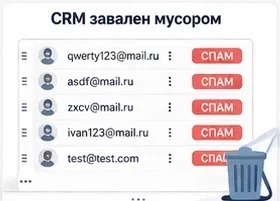
Что это означает для бизнеса? Вы теряете не только лишь время служащих. Искажается аналитика, ломается воронка продаж, вырастает стоимость вербования клиента.
Почему боты штурмуют формы: не только лишь мусор, да и сокрытые опасности
Неверно считать, что это просто «мусор». За таковыми атаками нередко стоят определенные цели:
- сбор уязвимостей веб-сайта;
- перегрузка системы обработки заявок;
- пробы внедрения вредного кода через поля ввода;
- конкурентноспособное давление – повышение перегрузки на отдел продаж.
Отдельный риск – утечка данных. Если форма не защищена, злоумышленники могут применять ее как точку входа.
Почему традиционная защита больше не выручает
Ранее довольно было добавить ординарную проверку. Сейчас автоматические сценарии ведут себя практически как люди.
Они могут:
- имитировать движения мыши;
- созодать паузы при вводе;
- применять различные IP-адреса;
- обходить зрительные проверки.
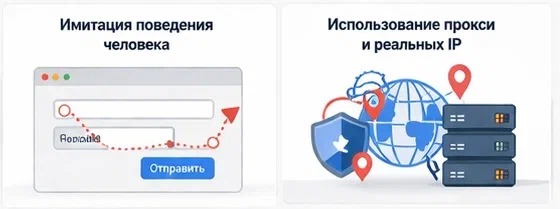
Практически защита осталась, но не стала делать свою функцию. Это меняет подход: сейчас принципиально не только лишь фильтровать отправку формы, а рассматривать поведение до нее.
Гибридный подход: как применять авторизацию без утраты заявок
Твердая модель «либо форма, либо вход» уступает пространство гибридным решениям.
Компании начинают строить многоступенчатую систему:
1. Открытый вход – с фильтрацией
Юзер может бросить заявку без регистрации, но проходит сокрытые проверки.
2. Условная авторизация
Если система лицезреет подозрительное поведение, дает подтвердить личность.
3. Пост-авторизация
Опосля первой заявки юзеру дают сделать учетную запись для продолжения общения.
4. Доверенные юзеры
Повторные клиенты проходят облегченный сценарий без излишних проверок.
Таковой подход дозволяет сохранить баланс меж сохранностью и удобством.
Поведенческий анализ: новейший эталон защиты
Главный сдвиг крайних лет – переход от проверки «кто ты» к анализу «как ты себя ведешь».
Система оценивает:
- последовательность действий;
- взаимодействие с элементами странички;
- естественность движений.
Бот может подделать данные, но воспроизвести поведение человека труднее.
Это понижает необходимость в твердой авторизации и делает защиту наименее приметной.
Рабочая защита – это не инструмент, а система. Она включает:
- клиентские проверки;
- серверную фильтрацию;
- анализ поведения;
- ограничение частоты запросов;
- интеграцию с CRM.
Главный момент – согласованность. Отдельные меры дают короткосрочный эффект, система – устойчивый итог.
На 1-ый взор кажется, что «мусорные заявки» – это просто неудобство. Но если перевести в числа:
- менеджер растрачивает до 30–40% времени на проверку;
- падает скорость ответа настоящим клиентам;
- вырастает стоимость вербования;
- искажается планирование продаж.
Практически бизнес платит за работу с несуществующими клиентами.
Поток мусорных заявок разрушает воронку и демотивирует команду. Решение лежит в системном подходе: композиции технологий, аналитики и внутренних регламентов. Конкретно это дозволяет возвратить контроль над входящими воззваниями и сохранить эффективность продаж.
Оригинал статьи на SEOnews