

Специалисты нашли в Гугл Play 200 вредных приложений, скачанных 8 млн раз
В магазине приложений Гугл Play выложено 200 вредных приложений. Юзеры скачали их практически 8 млн раз. К такому выводу пришли специалисты американской компании Zscaler. Они проанализировали вредные программки в Гугл Play и на остальных платформах с июня 2023 по апрель 2024 года.
Всего специалисты выявили семь более всераспространенных киберугроз в официальном магазине Гугл Play:
- инфостилер Joker (38,2%), при помощи которого злоумышленники получают доступ к SMS и подписывают юзера на премиум-услуги;
- маркетинговое ПО (то есть программное обеспечение — комплект программ для компьютеров и вычислительных устройств) (35,9%), которое указывает назойливую рекламу либо рекламу в фоновом режиме, накручивая показы;
- Facestealer (14,7%) ворует данные аккаунтов от соц сетей;
- инфостилер Coper (3,7%), который имеет функцию кейлогера и может накладывать фишинговые странички поверх обыденных.
Замыкают тройку троянские приложения Loanly Installer (2,3%), Harly (1,4%) и Anatsa/Teabot (0,9%).
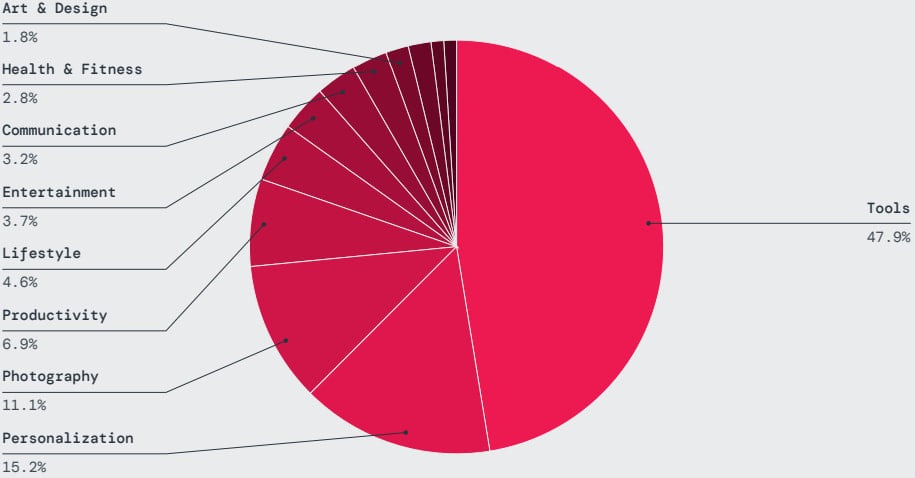
Практически половина вредных приложений, найденных профессионалами Zscaler, была расположена в Гугл Play в категориях «Инструменты», «Персонализация», «Фото», «Продуктивность» и «Образ жизни».
Напомним, несколько годов назад в Гугл Play нашли сканер QR-кодов с вирусом, крадущим данные банковских приложений.