

Это база: обыкновенные правила, которые сохранят ваши файлы в сохранности
Достоинства пасмурных дисков явны: они разрешают хранить все принципиальные файлы в одном месте, обеспечивая удачный доступ к данным в хоть какое время и с хоть какого устройства. Независимо от того, работаете ли вы с текстовыми документами, храните фотоархив либо загружаете огромные видеофайлы объемом в терабайты, пасмурное хранилище дает возможность просто управлять информацией, стремительно заносить конфигурации и мгновенно делиться файлами с сотрудниками либо друзьями. Не считая того, все файлы защищены внутренними опциями пасмурных сервисов, так заботы юзера сводятся к минимуму.
Но, невзирая на всю функциональность и удобство, почти все юзеры не думают о собственной роли в обеспечении сохранности личных данных. Пренебрежение базисными принципами защиты инфы может привести к противным последствиям. Есть несколько обычных правил, выполнение которых обеспечит неприкосновенность ваших файлов.
Правило 1-ое: мои пароль и учетная запись – лишь для меня
Надежное хранение данных обеспечивает непростой пароль. Остановите выбор на неочевидном слове, сочетайте строчные, добавьте строчные буковкы, числа и знаки – так, чтоб вышло не меньше 18 символов.
Однообразный для всех аккаунтов доступ «открывает» жуликам бескрайние способности. Директор по сохранности Yandex 360 Игорь Вербицкий советует составлять различные пароли для всякого профиля:
Может показаться, что таковая мера принесет много заморочек, ведь придется запоминать большущее количество различных композиций. Но современные программки – менеджеры паролей – очень упрощают эту задачку. Они разрешают не только лишь генерировать сложные коды, да и неопасно их хранить прямо у вас в телефоне совместно с заглавием сервиса и логином.
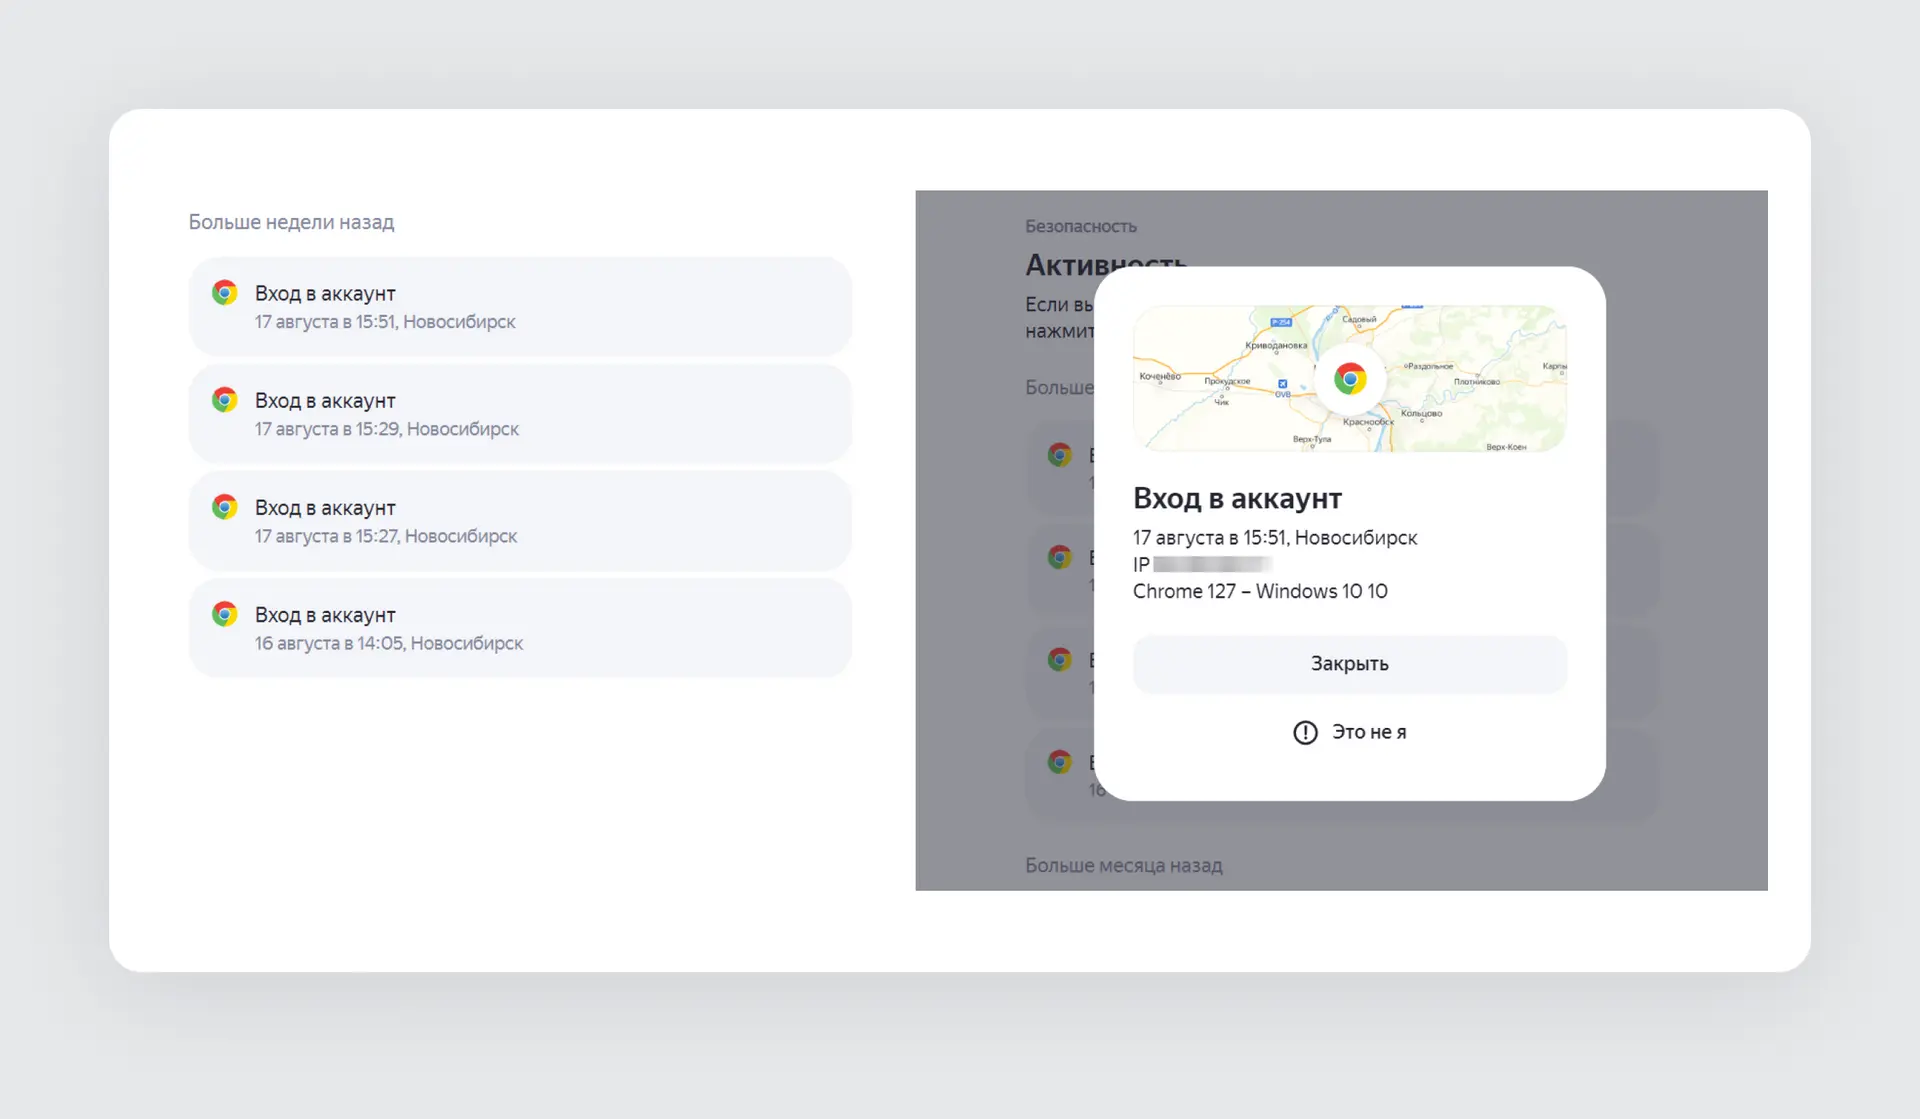
Выбирайте сервисы, где есть двухфакторная аутентификация. Даже если кто-то подберет пароль к вашему аккаунту и попробует войти, на телефон придет смс с кодом доказательства и с информацией о «неожиданном госте». К примеру, опции сохранности Yandex Диска укажут и имя устройства, с которого произведена попытка входа, и его геолокацию.
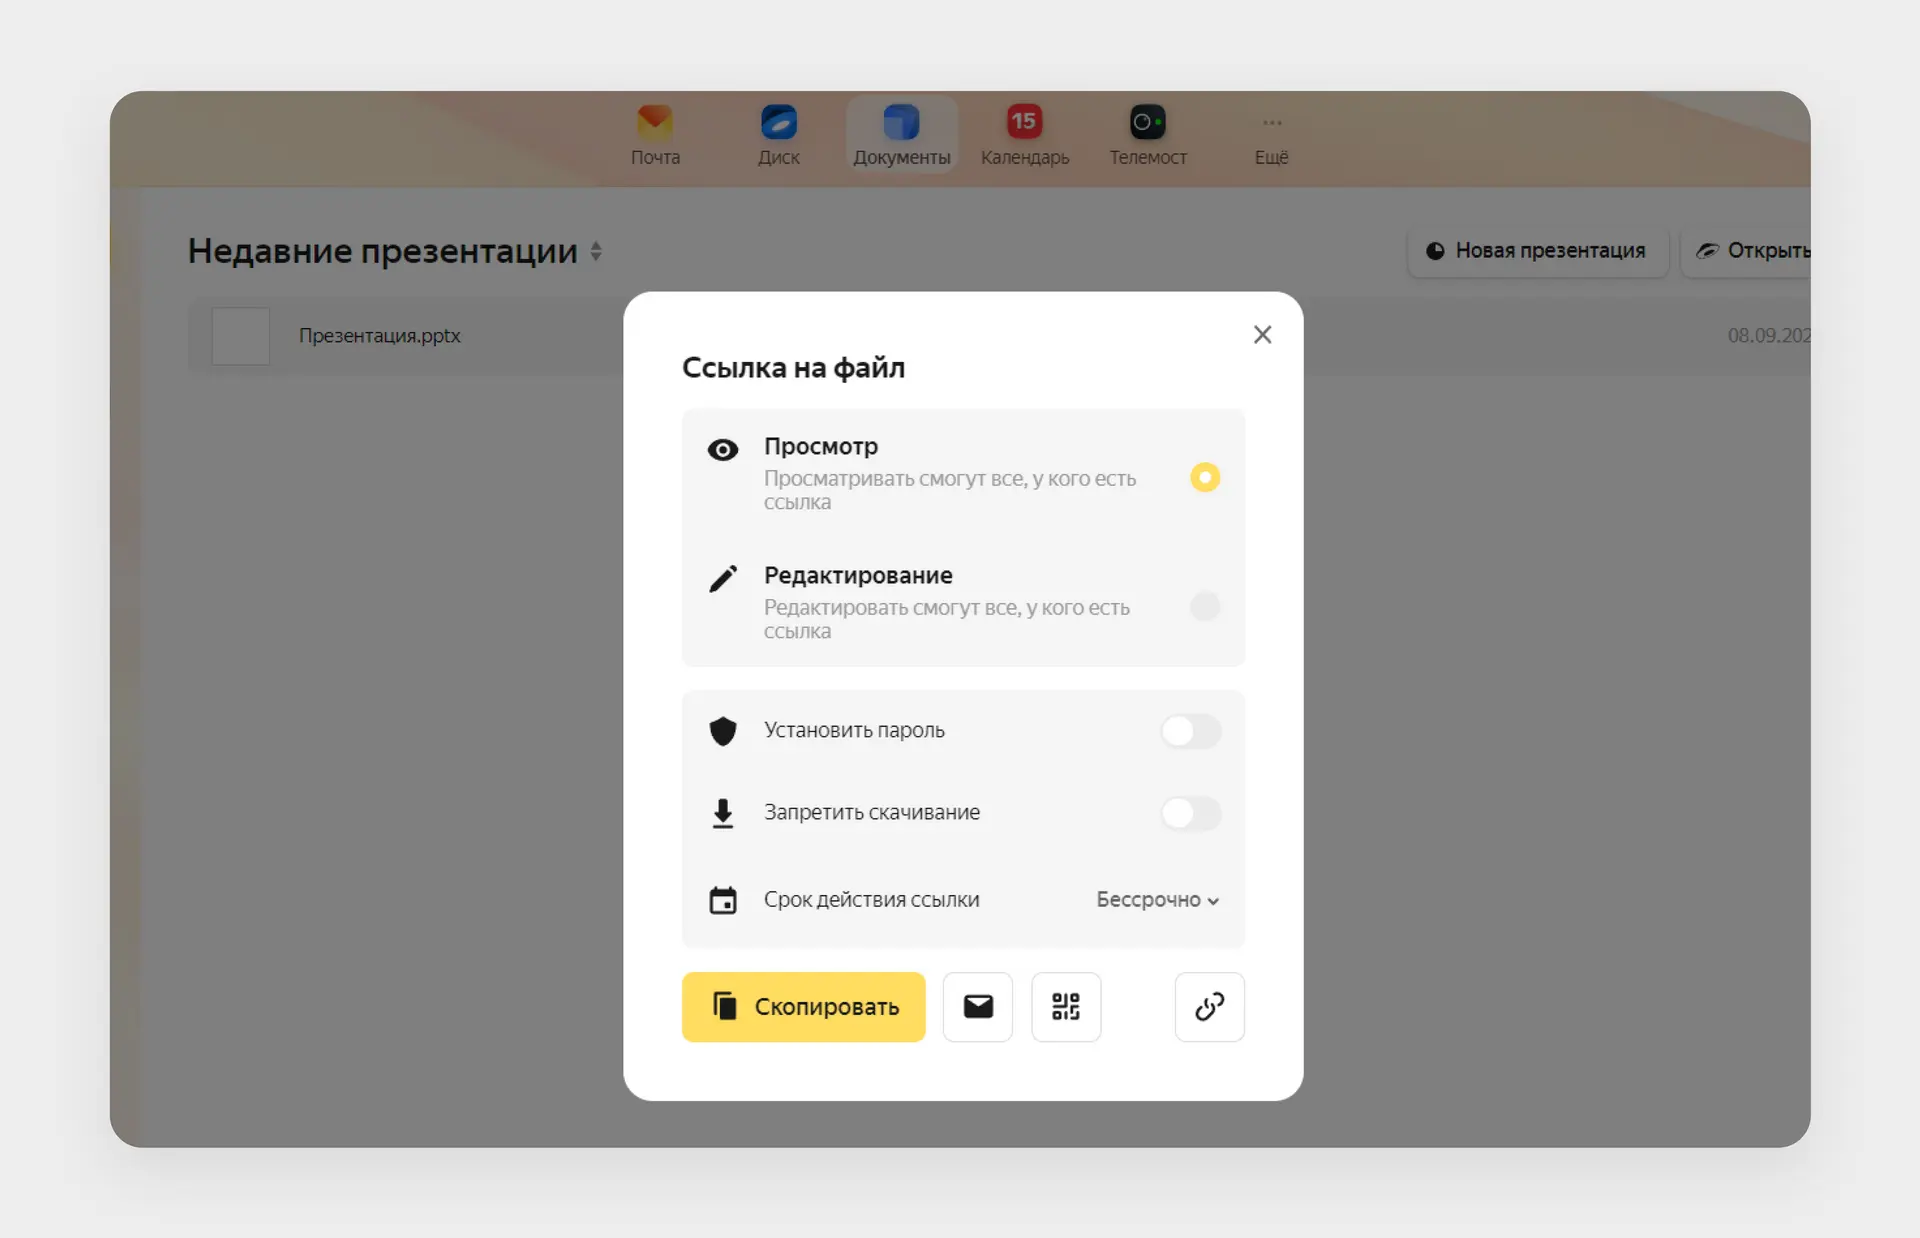
Правило 2-ое: делиться ссылками на определенные файлы, а не на весь диск
Достаточно нередко, желая поделиться с родными фото либо документом с сотрудником, мы отправляем ссылку на весь собственный диск. И невзирая на механизмы защиты, которые обеспечивают сервисы изнутри, юзеры без помощи других могут дать доступ к содержимому всего «облака», не задумываясь. Даже если близкие люди не собираются удалять ваши данные, риск растет, ведь ссылку могут буквально так же переслать остальным юзерам. К кому она попадет в итоге, предсказать нереально.
Создавайте ссылки на определенные файлы. Либо же открывайте доступ к отдельным папкам – в хранилищах, обычно, это можно создать при помощи почты.
Приглашение придет получателям на их электрический ящик. Указывайте характеристики доступа: к примеру, в режиме “Просмотр” недозволено закачивать и поменять содержимое, эти функции есть лишь в режиме “Редактирование”. И настраивайте временные ограничения – открывайте папки на недельку либо месяц, – разъясняет Игорь Вербицкий.
К слову, юзеры расширенных тарифов Yandex 360 могут защищать четырехзначным паролем даже эти ссылки. Опосля установки его можно отредактировать либо отключить. Основное, не отправляйте получателю сразу и ссылку, и пароль.
Правило третье: часто созодать запасные копии
Хранить все в одном месте комфортно, но лучше и тут минимизировать вероятные опасности. Если ваше устройство выйдет из строя, есть возможность утратить данные навечно. Одно из более действенных средств по защите собственных данных – программки для бэкапа. К примеру, в Yandex ID есть функция сотворения запасных копий с всех избранных аккаунтов, в том числе с Диска. Тогда в случае утраты пригодится ввести номер телефона, к которому привязана копия. На него придет код доступа. Лучше созодать копию хотя бы раз в полгода.
Не запамятовывайте также создавать запасные копии принципиальных файлов на различных носителях: наружном твердом диске, ноутбуке либо флешке. Держите дубликаты не только лишь у себя дома: к примеру, один диск в кабинете, иной – у доверенного лица. Так вы минимизируете опасности даже в случае форс-мажора.
Правило 4-ое: быть бдительнее при использовании наружных сетей и устройств
Пасмурные хранилища дают нам возможность просматривать, редактировать и загружать файлы откуда угодно с хоть какого устройства. Совместно с тем, не закрытая учетная запись на компе в библиотеке либо коворкинге – это фактически «приглашение» для любознательных и не только лишь. Продвинутые сервисы разрешают просматривать историю входов и дистанционно выходить из собственного аккаунта, если нет способности возвратиться. На Yandex Диске для этого необходимо зайти во вкладку «Устройства», открыть раздел «Сохранность». Перед вами развернется список девайсов, с которых произведен вход в акк. Из всякого можно выйти, выбрав специальную опцию.
Мы живем в эру неизменного и сверхскоростного обмена цифровой информацией, когда данные передаются в режиме настоящего времени. Миллионы юзеров загружают в «облака» терабайты инфы: фото, видео, рабочие документы, презентации, таблицы с необходимыми расчетами, отсканированные копии чеков и договоров. Вся эта информация циркулирует меж юзерами по разным каналам связи, потому так принципиально смотреть за сохранностью виртуального хранилища.