

88,6% фаворитных в Рф мобильных приложений имеют уязвимости
За год количество критичных угроз подросло в четыре раза. Спецы по кибербезопасности нашли практически 30 тыс. уязвимостей в фаворитных в Рф мобильных приложениях.
88,6% приложений содержат уязвимости «критичного» либо «высочайшего» уровня, что гласит о возрастающей угрозы хакерских атак на мобильные приложения. К примеру, создатели продолжают хранить пароли в открытом виде и игнорировать базисные правила защиты данных.
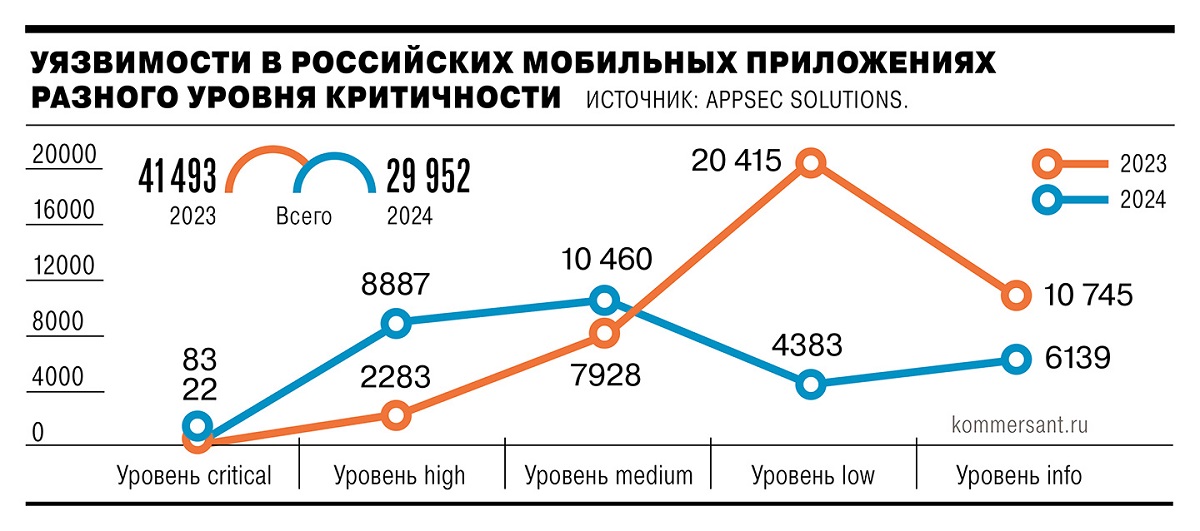
Такие результаты представляет компания AppSec Solutions в собственном каждогоднем исследовании сохранности мобильных приложений. В подборку попали наиболее 1,6 тыс. приложений, почти все из их входят в топ-100 по скачке юзерами в 18 направленных на определенную тематику категориях на платформе Android.
Отметим, что в 2023 году специалисты AppSec Solutions выявили 41,5 тыс. уязвимостей, в 2024 –30 тыс. Невзирая на уменьшения полного количества уязвимостей, уровень их угрозы возрос: количество критичных уязвимостей в 2024 году составило 83 против 22 в 2023-м.
Фаворитами по полному количеству выявленных уязвимостей в 2024 году оказались приложения в группы «Мед сервисы», но большая часть из их не носят критичный нрав.
На втором месте – «Цифровые сервисы», куда входят приложения телеком-операторов, почтовые сервисы, платформы для вебинаров, сервисы конференций.
Почаще всего критичные уязвимости встречаются в банковских приложениях.
В качестве главных источников ошибок в разработке мобильных приложений ИБ-специалисты отмечают сначала утечки памяти и ошибки конверсии данных. Также популярны строительные и логистические ошибки (ошибки в методах).
Напомним, ранее Лаборатория Касперского докладывала, что за 10 лет количество вредных файлов в вебе возросло в 25 раз.