
Binance подверглась масштабной кибератаке: биржа оценила вред приблизительно в $6,3 миллиардов
Криптобиржа Binance 30 октября 2026 года сказала о инциденте сохранности. О вероятной атаке заговорили опосля того, как с жарких кошельков биржи на новейшие адреса были переведены активы на несколько млрд баксов. Binance за ранее оценила общий вред приблизительно в $6,3 миллиардов.
Подозрительные операции начались вечерком 29 октября. На необыкновенные транзакции одним из первых направил внимание ончейн-аналитик Spreek. По оценкам аналитиков, на ранешном шаге размер подозрительных переводов составлял несколько млрд баксов, а потом оценка выросла приблизительно до $5,8 миллиардов. Позднее Binance сказала о вероятном общем вреде в $6,3 миллиардов.
По подготовительной версии расследования, атакующий скомпрометировал ноутбук DevOps-инженера – спеца, который обслуживает ИТ-инфраструктуру. Это могло дозволить злодею получить доступ к служебному контейнеру и инициировать несанкционированные транзакции по выводу средств. Binance не нашла признаков утечки закрытых ключей от криптокошельков.
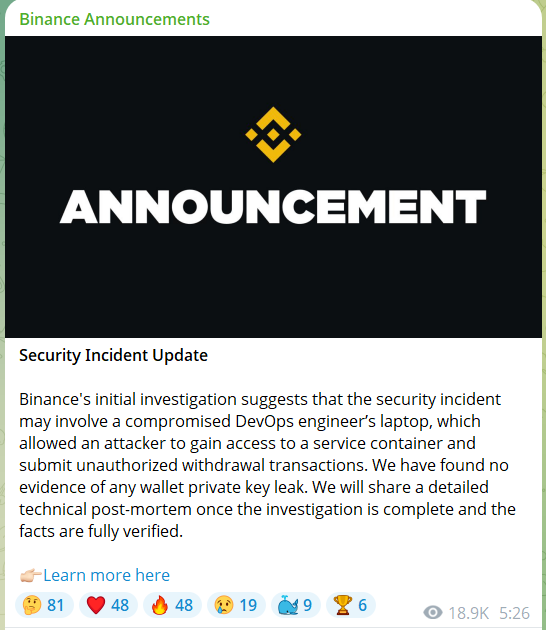
На время проверки биржа остановила ввод и вывод средств, также отозвала авторизацию затронутого адреса. К отслеживанию и возврату активов подключили правоохранительные органы и профессионалов по анализу блокчейна.
Вместе с партнерами Binance удалось заморозить около $3 миллиардов конкретно в блокчейне. Эти средства пока недозволено считать возвращенными бирже: они заблокированы на связанных адресах и могут быть восстановлены лишь опосля последующих процедур.
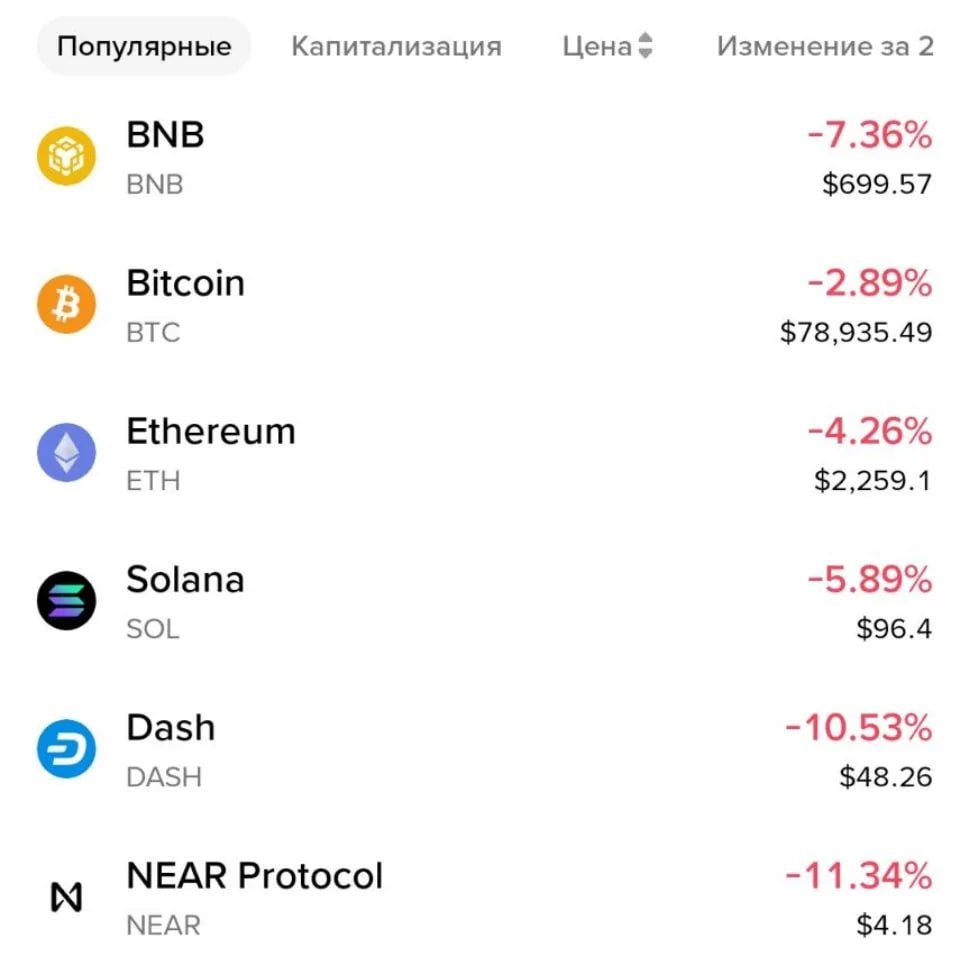
Сообщения о атаке воздействовали на криптовалютный рынок: биткоин и остальные цифровые активы снизились в стоимости. По данным Reuters, биткоин опускался приблизительно до $76,5 тыс., а Ethereum терял наиболее 3%.
Опосля окончания расследования Binance обещает представить подробный технический отчет, а опосля устранения последствий – освеженные данные о резервах. Юзеров призвали смотреть за официальными каналами компании и не доверять подозрительным сообщениям, ссылкам и запросам данных аккаунта.
Напомним, ранее исследователи Check Point Research нашли уязвимость в инфраструктуре ChatGPT, которая нарушала изоляцию меж аккаунтами. Через внутренний сервис одна сессия могла передавать команды иной и получать от нее данные.